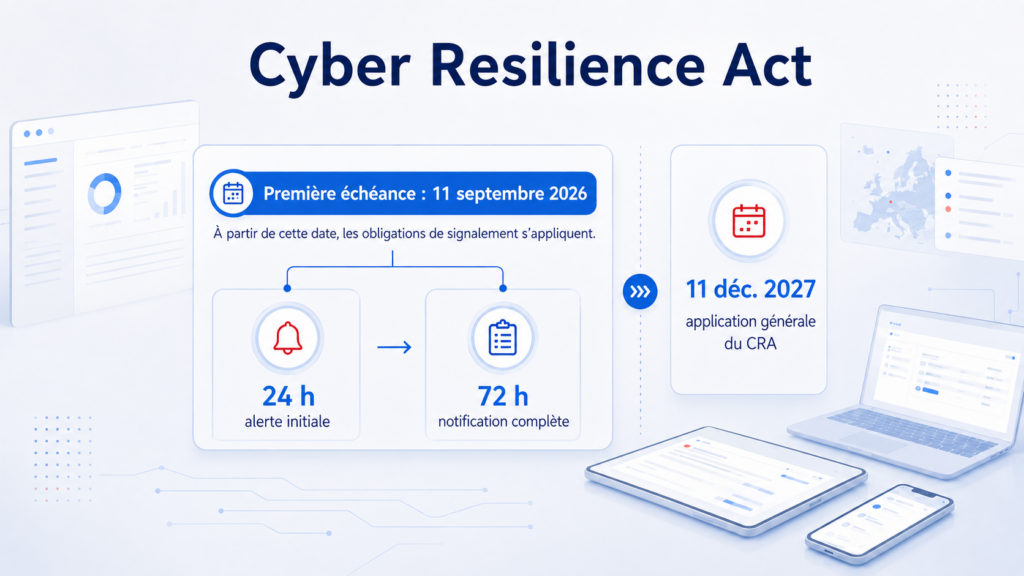
Le Cyber Resilience Act (CRA) n’est plus une échéance lointaine. Adopté par l’Union européenne pour renforcer la cybersécurité des produits matériels et logiciels mis sur le marché européen, le règlement (UE) 2024/2847 entre progressivement en application. La prochaine date à retenir est le 11 septembre 2026 : à compter de ce jour, les obligations de déclaration prévues à l’article 14 deviennent applicables.
Pour les fabricants et éditeurs de produits comportant des éléments numériques, cette première étape impose d’être capable d’identifier rapidement certaines vulnérabilités et certains incidents, de les qualifier et de les signaler dans des délais courts. Pour les éditeurs de solutions d’administration et de sécurité, dont les UEM et EMM, le sujet mérite une attention particulière : le texte européen classe certains systèmes de gestion de réseau parmi les produits importants.
Le 11 septembre 2026, première échéance opérationnelle du CRA
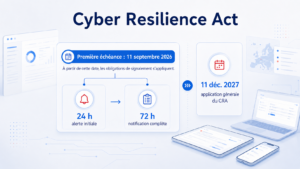
Le CRA est entré en vigueur le 10 décembre 2024 et sera pleinement applicable à partir du 11 décembre 2027. Le calendrier prévoit néanmoins plusieurs étapes intermédiaires. Après l’entrée en application, le 11 juin 2026, des dispositions relatives aux organismes d’évaluation de la conformité, l’article 14 s’applique à partir du 11 septembre 2026.
Cette échéance concerne les obligations de déclaration à la charge des fabricants lorsque certaines vulnérabilités ou certains incidents de sécurité affectent un produit comportant des éléments numériques relevant du champ du règlement. La Commission européenne précise que ces obligations de déclaration concernent également les produits déjà mis sur le marché avant l’application générale du CRA.
Que faudra-t-il signaler ?
Deux situations sont au cœur du dispositif : les vulnérabilités activement exploitées et les incidents graves ayant une incidence sur la sécurité d’un produit. Le fabricant doit disposer d’un processus capable de faire remonter l’information, de déterminer si le cas entre dans le champ de l’article 14 et de transmettre la notification dans les délais prévus.
- Une alerte précoce doit être transmise dans les 24 heures suivant la prise de connaissance de la vulnérabilité activement exploitée ou de l’incident grave.
- Une notification plus complète doit suivre dans les 72 heures.
- Pour une vulnérabilité activement exploitée, un rapport final doit être transmis au plus tard 14 jours après qu’une mesure corrective ou d’atténuation est disponible.
- Pour un incident grave, le rapport final est attendu au plus tard un mois après la notification complète.
Le signalement s’effectue par l’intermédiaire du dispositif européen prévu par le règlement, avec l’ENISA et les CSIRT nationaux au cœur du mécanisme. Pour les éditeurs, la difficulté ne réside donc pas seulement dans la notification elle-même : elle suppose une chaîne interne claire entre détection, qualification, décision, correction et documentation.
Quels produits sont concernés ?
Le CRA vise les « produits comportant des éléments numériques », c’est-à-dire des produits logiciels ou matériels dont l’utilisation prévue ou raisonnablement prévisible comprend une connexion logique ou physique, directe ou indirecte, à un appareil ou à un réseau. Le texte s’adresse notamment aux fabricants qui mettent ces produits à disposition sur le marché de l’Union européenne.
Tous les produits ne sont toutefois pas traités de la même manière. Le règlement distingue notamment des produits dits « importants », répartis entre les classes I et II, ainsi que des produits critiques. Cette classification a des conséquences sur les modalités d’évaluation de conformité applicables lors de l’entrée en application générale du règlement.
Pourquoi les solutions UEM et EMM doivent regarder le CRA de près
L’annexe III du CRA inclut les « systèmes de gestion de réseau » parmi les produits importants de classe I. Le règlement d’exécution (UE) 2025/2392, publié pour préciser les catégories concernées, apporte une définition particulièrement intéressante pour les éditeurs de gestion de terminaux.
"Sont notamment visés les produits qui gèrent des éléments de réseau connectés — serveurs, routeurs, commutateurs, postes de travail, imprimantes ou appareils mobiles — en les surveillant et en contrôlant leur fonctionnement et leur configuration de réseau."
Définition européenne
Cette description présente une proximité évidente avec les fonctions d’une solution UEM/EMM : supervision d’un parc, contrôle de configurations, administration de postes de travail et d’appareils mobiles, application de politiques et gestion à distance. PushManager permet précisément d’administrer des équipements Android, iOS, iPadOS, ChromeOS et Windows depuis une console centralisée, avec des fonctions de configuration, de déploiement d’applications et de gestion des règles de sécurité.
Cette proximité ne suffit toutefois pas, à elle seule, à établir définitivement la qualification réglementaire d’un produit donné. Le périmètre fonctionnel exact, son mode de mise à disposition et son architecture doivent être examinés. Pour un éditeur UEM, il est néanmoins prudent de considérer le CRA comme un sujet de conformité direct et d’engager cette qualification dès maintenant.
Au-delà du signalement : ce qui arrivera en décembre 2027
Le 11 septembre 2026 n’est que la première étape visible. À compter du 11 décembre 2027, les principales exigences du CRA s’appliqueront aux produits concernés. Le règlement impose notamment de prendre en compte la cybersécurité dès la conception et pendant le cycle de vie du produit.
- Réaliser et documenter une évaluation des risques de cybersécurité.
- Concevoir et maintenir le produit de manière à réduire les risques connus et à limiter les surfaces d’attaque.
- Mettre en place un processus structuré de traitement des vulnérabilités et de diffusion des mises à jour de sécurité.
- Documenter les caractéristiques de sécurité, les instructions d’utilisation et la période de support prévue.
- Préparer la documentation technique et l’évaluation de conformité requises, ainsi que le marquage CE lorsque le produit relève du règlement.
Pour les produits importants, les procédures d’évaluation de conformité sont plus encadrées que pour les produits standards. Une qualification correcte de la catégorie du produit devient donc un préalable à la préparation de 2027.
Ce que les éditeurs peuvent préparer dès maintenant
Le délai avant décembre 2027 peut donner l’impression qu’il reste du temps. En pratique, l’échéance de septembre 2026 oblige déjà à disposer d’une organisation minimale. Les travaux engagés aujourd’hui serviront ensuite de base à la conformité complète.
- Cartographier les produits, composants et versions effectivement mis à disposition sur le marché européen.
- Formaliser un canal interne de remontée et de qualification des vulnérabilités et incidents.
- Définir les responsabilités et les délais internes permettant de respecter les fenêtres de 24 et 72 heures.
- Documenter les mécanismes de correction, de mise à jour et d’information des utilisateurs.
- Qualifier la catégorie CRA du produit et anticiper la procédure d’évaluation de conformité applicable.
Pour PushManager, un enjeu qui concerne aussi l’éditeur
La montée des exigences européennes en matière de cybersécurité ne concerne pas seulement les organisations qui utilisent des solutions numériques. Elle concerne également les éditeurs qui conçoivent les outils chargés d’administrer et de sécuriser leur système d’information.
Pour une solution UEM souveraine comme PushManager, le CRA constitue donc un sujet à suivre à deux niveaux : accompagner les clients dans une meilleure maîtrise de leurs terminaux, mais aussi s’assurer que le produit, ses processus de sécurité et son cycle de vie répondent aux nouvelles exigences européennes lorsqu’elles lui sont applicables.
La première échéance du 11 septembre 2026 marque surtout un changement de méthode : la sécurité d’un logiciel ne se mesure plus seulement à ses fonctions de protection, mais aussi à la capacité de son éditeur à détecter, traiter, documenter et signaler les vulnérabilités qui l’affectent.
Parlons de votre projet
PushManager accompagne les organisations publiques et privées dans l’administration et la sécurisation de leurs équipements, avec une solution française disponible en cloud souverain SecNumCloud ou en On-Premise.
Pensée pour s’intégrer aux environnements existants et faciliter la reprise de solutions déjà en place, PushManager permet de renforcer la sécurité mobile tout en limitant les dépendances techniques, contractuelles ou juridictionnelles.
Nos équipes peuvent vous aider à évaluer votre situation et à définir l’approche la plus adaptée à vos usages.
Sources officielles
- Règlement (UE) 2024/2847 — Cyber Resilience Act : https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32024R2847
- Commission européenne — Résumé du Cyber Resilience Act : https://digital-strategy.ec.europa.eu/fr/policies/cra-summary
- Commission européenne — Obligations de déclaration : https://digital-strategy.ec.europa.eu/fr/policies/cra-reporting
- Règlement d’exécution (UE) 2025/2392 — description des catégories : https://eur-lex.europa.eu/eli/reg_impl/2025/2392/oj
- PushManager — fonctionnalités principales : https://www.pushmanager.com/fonctionnalites-principales/